


Po druhém podezřelém kybernetickém útoku během pouhých dvou týdnů se objevují otázky, kdo za útoky stojí a jaké jsou jejich motivy.
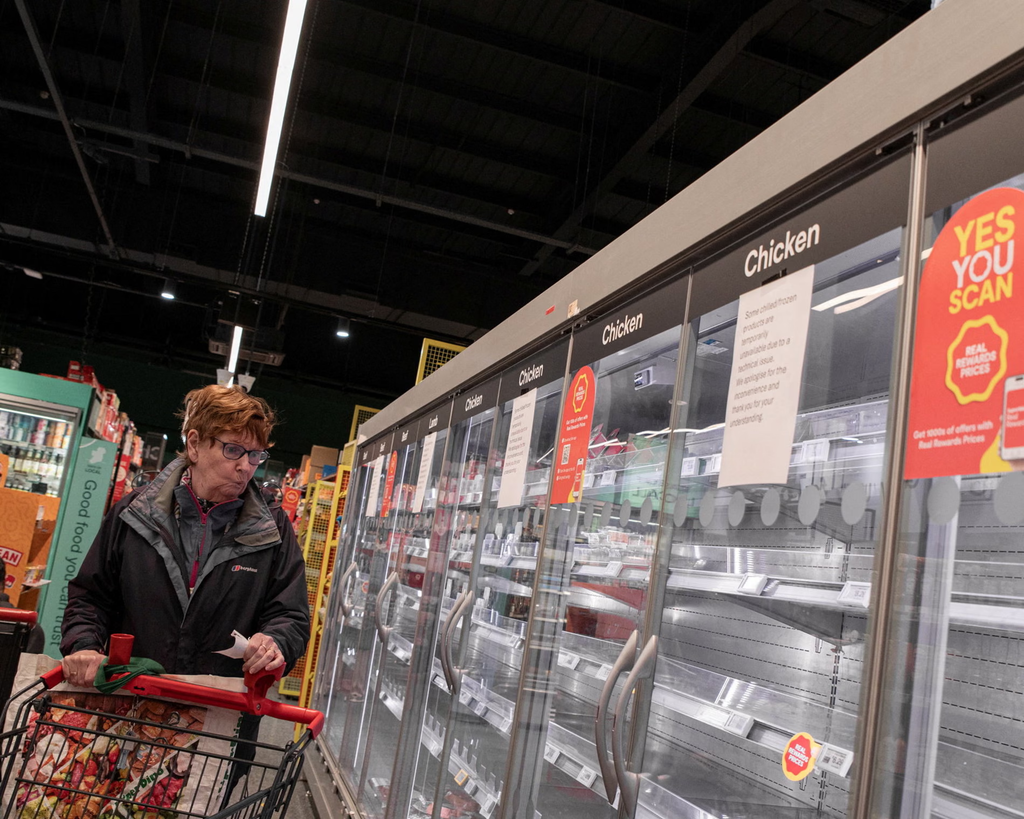
Ledničky a mrazničky v supermarketech v sedmi evropských zemích přestaly správně fungovat poté, co někdo na dálku změnil nastavení jejich termostatů. V některých případech byly teploty zvýšeny až na 50 °C. Následkem toho se začaly potraviny přehřívat a obchodníci museli likvidovat značné množství zboží.
Evropská unie incident odsoudila a označila ho za „úmyslný pokus narušit náš potravinový dodavatelský řetězec a podkopat důvěru spotřebitelů v něj“.
Které supermarkety byly zasaženy a jaké jsou následky?
Kybernetický útok postihl chladicí zařízení v belgických pobočkách řetězců Carrefour, Intermarché a Ikea. Problémy zaznamenaly také švédské obchody Coop a ICA, lucemburský Delhaize, finský Kesko, irský SupaValu a další prodejny v Estonsku.
Podle dosavadních zjištění se pravděpodobně jedná o opakování útoků, ke kterým došlo už před třemi týdny ve Francii. Tehdy museli tamní maloobchodníci zlikvidovat obrovské množství potravin poté, co anonymní hackeři získali kontrolu nad softwarem používaným ke správě chladicích zařízení připojených k internetu. Následně na dálku změnili jejich nastavení a způsobili prudké zvýšení teploty.
Podobný incident mohl nastat také ve Spojených státech na začátku srpna. Tehdy se série nevysvětlených poruch chladicích zařízení dotkla komisařů a nejméně šesti vojenských základen. Pentagon v současnosti prověřuje podezření, že za problémy mohl stát hackerský útok.
Celá série událostí vyvolává obavy, že se kybernetické útoky rozšiřují do nové oblasti a že hackeři začínají využívat stále rozmanitější způsoby narušování běžného fungování společnosti. Chladničky přitom nejsou zdaleka jedinými zařízeními, jejichž ovládací systémy jsou připojeny k internetu. Vzdálené ovládání a automatizované funkce dnes využívají také trouby, pračky, myčky nádobí nebo systémy ústředního vytápění.
Kdo za útoky stojí?
Dosud se k odpovědnosti nepřihlásila žádná politicky motivovaná hackerská skupina, takzvaní hacktivisté. K útokům se nepřihlásil ani žádný ransomwarový gang, který by se pokusil využít situace k vydírání supermarketů a požadování výkupného. V tomto případě by navíc podobná taktika nebyla příliš účinná, protože škody vznikají už samotným přehřátím chladicích zařízení a následným znehodnocením potravin.
Rafe Pilling, vrchní ředitel pro zpravodajství o kybernetických hrozbách ve společnosti Sophos, která se zabývá kybernetickou bezpečností, považuje za nejpravděpodobnější dvě možná vysvětlení. Prvním je akce aktéra napojeného na některý stát, který chce demonstrovat své schopnosti a vyslat určité politické poselství. Druhou možností je činnost osamělého hackera, jenž má k útokům vlastní osobní důvody.
Za pravděpodobnější považuje Pilling první variantu, mimo jiné kvůli psychologickému dopadu, který může mít podobný incident na širokou veřejnost. Pohled na zaměstnance supermarketů, kteří musejí odstraňovat zkažené potraviny z regálů, může vyvolávat pocit nejistoty a narušovat důvěru lidí v bezpečnost běžného zásobování.
V souvislosti s kybernetickými útoky se v současnosti hovoří také o aktivitách hackerů napojených na Rusko a Čínu. Severní Korea je zase podezřívána z nedávné krádeže kryptoměny z platformy Binance. V případě útoků na evropské supermarkety však zatím neexistují důkazy, které by umožňovaly jednoznačně určit konkrétního pachatele.
Západní zpravodajské služby zároveň upozorňují, že Moskva v Evropě vede rozsáhlou sabotážní kampaň, která má řadu podob. Podle jejich představitelů by se podobné aktivity mohly v následujících měsících ještě zintenzivnit.
Určení skutečného viníka je navíc komplikované tím, jak jednoduchým způsobem byl útok pravděpodobně proveden. Hackeři podle dosavadních informací nemuseli používat žádný škodlivý software, takže po sobě nezanechali obvyklé digitální stopy, které by mohly pomoci při vyšetřování.
Pilling celý postup přirovnal k situaci, kdy si někdo nasadí gumové rukavice a začne manipulovat s vypínači. Právě absence složitějších technických postupů může výrazně ztížit zpětné dohledání útočníků.
Jak se hackeři dostali k ovládání chladniček?
Software, který řídí provoz komerčních chladicích zařízení, je často připojený k internetu. To umožňuje zaměstnancům a technikům sledovat jeho fungování a na dálku měnit nastavení. Stejná vlastnost však zároveň vytváří prostor pro kybernetické útoky.
Na rozdíl od běžných počítačů a mobilních telefonů, u nichž uživatelé pravidelně dostávají upozornění na dostupné bezpečnostní aktualizace, bývá software v zařízeních, jako jsou průmyslové chladničky, aktualizován mnohem méně často. Některé systémy tak mohou zůstat dlouhou dobu nezabezpečené a vystavené známým bezpečnostním rizikům.
Nick Jackson, ředitel kybernetických operací společnosti Bitdefender, upozornil, že jedním z důvodů pomalého zavádění bezpečnostních oprav může být složitost celého procesu. Instalace aktualizací může vyžadovat delší odstávku zařízení, během níž musejí být systémy odpojeny od provozu. Pro supermarket, který potřebuje nepřetržitě uchovávat velké množství potravin v chladu, jde o značnou komplikaci.
Podle Jacksona však může být vysvětlení mnohem jednodušší. Lidé odpovědní za provoz chladicích zařízení si nemusí uvědomovat, že jejich systémy představují bezpečnostní riziko, případně tuto problematiku nepovažují za svou prioritu.
Během pondělní vlny incidentů švédský řetězec Coop uvedl, že některá jeho chladicí zařízení byla připojena k mobilní síti 4G, což mohlo zvýšit jejich zranitelnost vůči útokům. Konkurenční společnost ICA zase potvrdila, že její chladicí systém dodala dánská firma Danfoss, která se potýkala s problémy už během předchozích útoků ve Francii.
Jak se mohou obchody před podobnými útoky chránit?
Základním řešením je zabezpečení softwarových systémů a pravidelná instalace bezpečnostních aktualizací. Podle belgické asociace výrobců chladicích zařízení Sabcobel mohly být následky pondělního útoku mnohem závažnější, kdyby některé společnosti nezačaly s opravami svých systémů už po hackerských incidentech ve Francii z 12. října.
Také ve Spojeném království, které zatím podobným útokům nečelilo, začali maloobchodníci přijímat preventivní opatření. Podle Grahama Wynna, zástupce ředitele pro regulační záležitosti v British Retail Consortium, spolupracují obchodní řetězce s Národním centrem pro kybernetickou bezpečnost (NCSC), aby zajistily co nejvyšší ochranu svých chladicích zařízení před případnými útoky.
Proč zatím nebyly zasaženy britské supermarkety?
Jedním z hlavních faktorů je skutečnost, že riziko útoku závisí také na tom, jakým způsobem jsou chladicí systémy připojeny k internetu a zda jsou jejich ovládací rozhraní dostupná z veřejné sítě.
Podle společnosti Forescout, která se specializuje na kybernetickou bezpečnost, jsou takto vystavené systémy v supermarketech běžné například ve Francii, Itálii, Řecku a Belgii.
Daniel dos Santos, viceprezident společnosti pro výzkum, uvedl, že při analýze veřejně dostupných údajů o internetově připojených chladicích systémech se Spojené království nedostalo ani mezi deset zemí s nejvyšším počtem těchto zařízení.
To podle něj neznamená, že by britské obchody byly před podobnými útoky zcela chráněny. Jejich současná míra ohrožení je však podle dostupných údajů nižší.
Mluvčí britského Národního centra pro kybernetickou bezpečnost uvedl, že organizace spolupracuje se zahraničními partnery i zástupci průmyslu, aby získala co nejúplnější informace o okolnostech incidentu a lépe porozuměla jeho průběhu.